上位机项目最容易被低估的阶段,不是画界面或打开串口,而是从“工程师的电脑可以收发数据”走到“客户能在现场验收、故障时能定位、版本出错时能回退”。前一种成果可以证明通信链路存在;后一种成果才是可以交付的工业应用。
本文的核心结论是:上位机软件不是带图表的协议客户端,而是把设备事实、操作意图和交付证据连接起来的运行时边界。 它至少要明确五件事:如何识别协议数据,如何判断状态是否新鲜可信,如何跟踪控制命令的结果,如何保留诊断证据,以及如何升级和回滚。缺少其中任何一项,演示画面仍然可能漂亮,但现场人员无法区分“设备真的停止”与“界面显示了旧值”,也无法证明一次写操作到底成功、失败还是结果未知。
本文引用 ZedIoT 资料中数据解析、映射和多协议接入的能力范围,并用 Grus 代码中的命令生命周期、字段级状态语义和网关命令传输测试作为一手工程证据。本文复跑了 tests/test_telemetry_state_semantics.py 与 tests/test_gateway_command_transport.py,共 45 项测试通过。这些证据说明特定实现不变量,不代表所有上位机项目都采用同一技术栈,也不构成生产吞吐、长期可用性或安全认证结论。
1. 先判断是否真的需要定制上位机
需要现场采集、设备控制和可视化,并不自动意味着要从零开发桌面应用。单机调试、寄存器查看和短期工装,协议测试工具往往更快;标准 PLC/SCADA 场景如果已有稳定驱动、画面和审计要求,成熟组态软件通常更经济;只有当设备语义、流程、权限、离线运行、专用算法或交付形态明显超出通用工具时,定制上位机才开始产生价值。
可以用三个问题做准入判断:
- 通用工具能否表达设备的真实状态和操作流程,而不只是读写地址?
- 项目是否需要专用权限、算法、报告、追溯或离线数据闭环?
- 生命周期内的变更频率,是否足以抵消定制软件的测试、部署和维护成本?
如果三个答案都是否,最稳妥的方案可能是配置现有 HMI/SCADA,而不是创建新的代码库。定制开发的优势来自对业务边界的精确表达;它的代价是团队必须永久承担协议兼容、异常恢复、安装升级和现场支持。
2. 用一条可验收的纵向链路代替功能清单
许多需求文档从“登录、设备列表、实时曲线、参数设置、报表”开始。这些功能可以并行制作,却不一定组成可运行系统。更有效的起点是一条纵向链路:选定一个真实设备和一个有代表性的测点,完成连接、解析、质量判断、显示、命令、回执、记录和故障诊断,再把这条链路作为后续扩展的参考实现。
例如温控设备的第一条链路可以是:通过 Modbus TCP 读取当前温度,按映射版本转换成摄氏度,显示采样时间与质量;操作员提交新设定值后生成唯一命令,经过范围和权限检查再写入;系统等待设备回读或协议确认,并把结果标记为已确认、失败、超时或作用不确定。验收人员还要能导出该次操作的命令 ID、原始请求、设备回执、时间和软件版本。

这条链路的价值不在于覆盖全部页面,而在于暴露系统边界。只有真实数据经过每一层,团队才会发现地址表是否缺少字节序、数据类型、倍率和单位,设备是否真的提供确认,离线状态是否与旧值混淆,以及日志是否足以重放一次现场问题。
3. 协议适配层必须把原始事实和业务语义分开
串口、TCP、Modbus RTU/TCP、CAN 或 OPC UA 解决的是传输和协议表达,不负责替项目定义“这个值对业务意味着什么”。上位机应保留一层明确的适配合同:连接参数、寻址、帧边界、数据类型、字节序、缩放、单位、读写方向、轮询周期、超时、重试以及映射版本都要可追溯。
一个可审核的点位定义至少包含:
point_id: freezer-07.temperature.current
source: modbus-tcp://192.168.10.20:502/unit/1/holding/40021
source_type: int16
byte_order: big
scale: 0.1
unit: Cel
poll_interval_ms: 1000
timeout_ms: 800
access: read_only
mapping_version: 2.3.1
原始帧或原始寄存器值不能直接消失。诊断时需要回答:驱动收到了什么、哪个映射把它变成当前值、解析失败发生在哪一步。与此同时,原始值不应绕过映射进入 HMI 或报表。否则一次固件地址调整或倍率变化,会被误判成真实工艺变化。
Modbus 地址和 OPC UA NodeId 都只是来源引用。Modbus Application Protocol 规定功能码和数据模型,但项目仍需决定寄存器、类型、单位与语义;OPC UA 提供信息模型、安全和服务机制,也不替代现场资产与操作规则。工程上更可靠的做法是:协议驱动输出带来源证据的标准事件,语义映射再决定哪些值可以进入运行时状态。
4. HMI 显示的应是带时间和质量的状态
实时曲线最危险的错觉,是“最后一个数值仍在屏幕上,所以设备仍处于该状态”。可交付上位机至少要区分 observed_at(设备或采集端观察时间)、ingested_at(软件接收时间)与当前时间,并用策略计算 fresh / stale / unavailable。字段更新频率不同,还要做字段级时间,而不是用整条消息的最新时间刷新所有值。
Grus 的状态语义测试覆盖了这一点:稀疏消息合并后,后来更新的温度保持 fresh,较早的门锁状态会独立变成 stale;未映射值进入诊断项,而不会冒充可信业务状态。这个边界对上位机同样重要。状态层应保存值、单位、来源、映射版本、观察时间、新鲜度和质量;HMI 再根据质量决定颜色、交互和告警,而不是自行猜测。
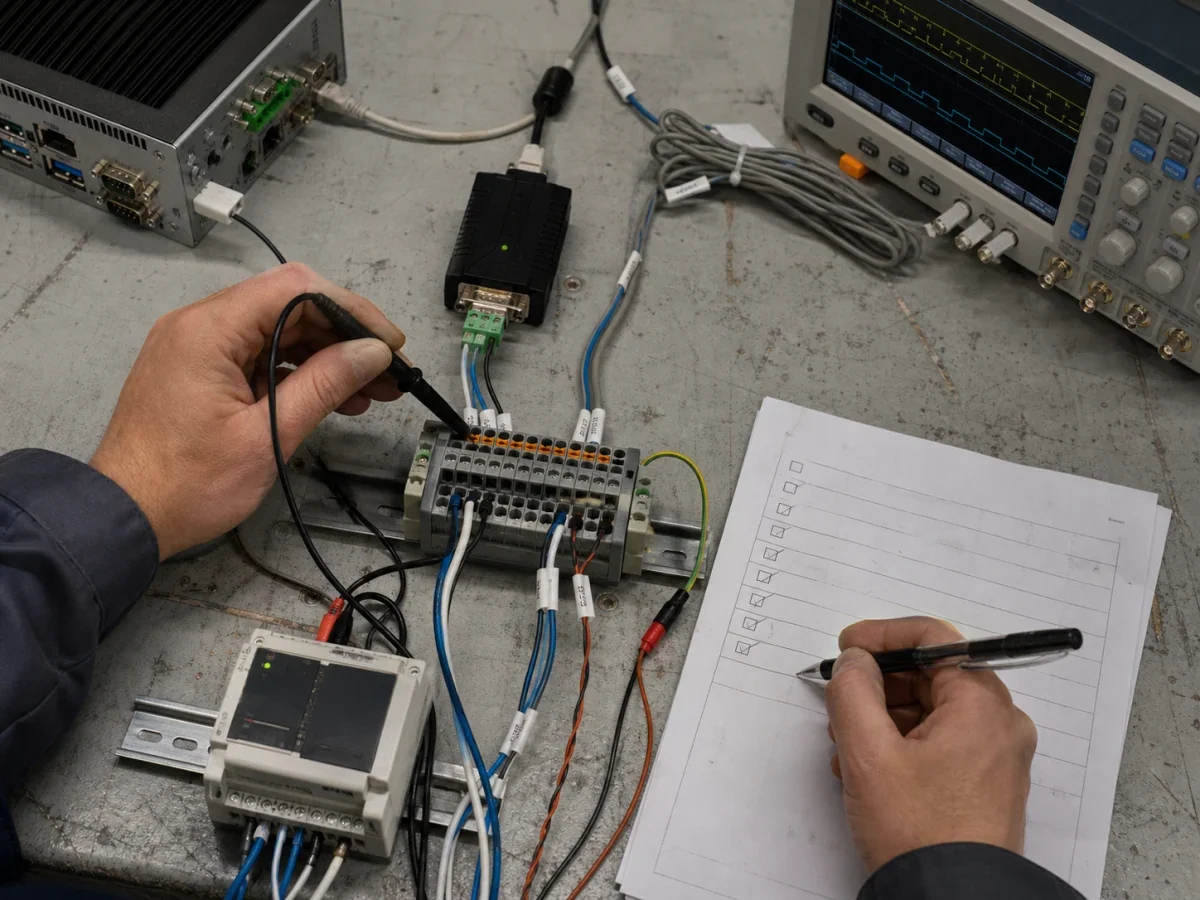
可视化也要服从状态语义。断线时冻结曲线可以保留上下文,但必须显示断点;无数据不能显示为零;越界值可以保留用于诊断,却不能继续驱动自动控制。系统只有在界面、日志、导出和告警对同一质量状态采用一致规则时,才算真正定义了“当前值”。
5. 控制按钮必须连接到命令状态机
点击“启动”后弹出“发送成功”,通常只证明请求离开了 UI。命令可能还没有写入设备,也可能在网络断开后被设备执行但回执丢失。可交付的控制链需要唯一 command_id 与幂等键,并区分 created、sent、acked、failed、timeout、cancelled 和 uncertain_effect 等状态。
Grus 的面板命令生命周期为每次操作生成幂等键,以受限的超时窗口轮询终态;uncertain_effect 被列为终态,避免界面无休止地把不确定结果当作进行中。网关命令传输测试还验证了签名、重放和回执相关路径。这里可迁移到上位机的判断是:超时不是“设备一定没执行”,自动重试也不是默认安全。 对启动、电机动作、参数写入等非天然幂等操作,结果未知时应要求状态回读或人工确认,而不是立即重复发送。
命令提交前还要执行权限、范围、模式和联锁检查;提交后记录操作者、工作站、设备、参数、映射版本、软件 build、时间和终态。安全关键动作应把写入权限与普通监视权限分开。如果项目无法说明哪些命令可以自动重试,控制功能还没有完成设计。
6. 可观测性要支持一次现场重放
“写了日志”不等于可诊断。现场故障通常横跨连接、协议、映射、状态、界面和设备,散落的文本无法把这些层关联起来。建议为一次连接会话、一次采样或一次命令生成可关联的 trace_id,并用结构化事件记录 endpoint、设备 ID、协议功能、映射版本、持续时间、结果码和可脱敏的原始证据。
最低诊断包应能导出:
- 软件版本、配置版本、设备型号与固件版本;
- 连接变化、超时和重连次数;
- 解析失败与未映射点位及原因码;
- 命令请求、回执、终态和关联状态回读;
- 最近一段时间的关键原始帧或寄存器快照;
- 系统时间、时区和采集时间偏差。
但诊断包不能无条件包含密码、令牌、患者信息或完整生产配方。可观测性的边界是“足以复现、最小披露”:字段白名单、脱敏、保留期和导出权限应在开发期确定,而不是出故障后临时复制整个日志目录。
7. 把升级、配置和回滚作为同一交付面
上位机往往运行在长期离线、权限受限或维护窗口短的工控机上。开发机能运行不代表目标机能安装;安装成功也不代表新版本能读取旧配置和历史数据。交付物要锁定操作系统、运行库、驱动、架构、显示缩放、安装权限和自动启动方式,并对数据库与配置执行显式版本迁移。
一个稳健的升级包至少包含应用版本、兼容的配置 Schema 范围、迁移步骤、校验和、发布说明和回滚点。升级顺序应先备份,再做兼容性预检和迁移,启动后运行设备模拟或只读冒烟;失败时恢复二进制与配置。如果迁移不可逆,就不能把“覆盖安装旧版本”写成回滚方案。
离线现场还需要考虑签名、介质交付和时间同步。远程自动更新适合网络与运维能力成熟的站点;强监管或高可用现场可能要求分批、双版本目录和人工窗口。上位机升级的目标不是追求更新频率,而是确保每次变化都有已知影响和恢复路径。
8. 用验收矩阵锁定完成定义
页面截图无法证明协议、状态和控制语义。验收矩阵应把场景、输入、预期状态、证据和恢复动作放在一起:
| 场景 | 预期行为 | 验收证据 |
|---|---|---|
| 正常采集 | 类型、倍率、单位、时间与质量正确 | 原始值、映射版本、界面值三方对照 |
| 断线与恢复 | 状态由 fresh 进入 stale/unavailable,恢复后不伪造连续曲线 | 连接事件、曲线断点、恢复时间 |
| 半包、坏帧、异常码 | 不推进可信状态,保留原因码 | 诊断事件与隔离样本 |
| 写命令成功 | 通过权限与范围检查,终态可追溯 | command_id、设备回执、状态回读 |
| 回执丢失 | 标记 timeout 或 uncertain_effect,不盲目重发 | 命令轨迹与人工处置记录 |
| 配置或软件升级失败 | 自动停止并恢复已验证版本 | 备份、迁移日志、回滚后冒烟结果 |
这个矩阵意味着验收环境必须提供真实设备、协议模拟器或可重放样本,并且故障场景和正常场景具有同等优先级。只验收正常画面,等于把最昂贵的问题推迟到生产现场。
协议模拟器也不能只返回固定的正确值。它至少要能控制响应延迟、断开时点、半包与粘包、异常码、字节序、越界值和回执丢失,并允许测试人员用同一个样本重复执行。真实设备用于证明物理行为,模拟器用于稳定制造难以等待的故障,两者不能互相替代。验收记录还应绑定设备固件、点位映射、模拟脚本和上位机 build;否则一次“通过”无法回答下个版本究竟改变了什么。
对连续运行项目,还应补一段有明确停止条件的耐久验证:在约定采样频率下运行,记录内存、句柄、队列积压、重连次数和数据缺口。这里的目标不是用一次短测声称长期稳定,而是尽早发现资源增长、重连风暴和日志写满磁盘等趋势。阈值必须由目标工控机和现场容量决定,不能直接复制开发机的结果。
9. 交付边界决定项目是否可维护
项目收尾前应写清谁维护设备地址表,谁批准点位与单位变更,谁拥有安装证书和签名密钥,远程支持如何授权,日志保存多久,以及 PLC、设备固件或操作系统升级后由谁做回归。上位机团队不能为未提供协议稳定性、现场网络和第三方设备行为承担无限责任;客户也不应被一个无法导出配置、证据和版本信息的黑盒锁定。
如果你的场景只需要临时读写寄存器,使用成熟工具更合理;如果需要标准工厂监控,优先评估现有 HMI/SCADA;如果需要专用设备语义、复杂工作流、离线算法、独立交付或受控命令,才值得建设定制上位机。星野云联的工业物联网与软件服务可从协议与设备联调开始,先用一条可验收纵向链路确认边界,再决定哪些能力应定制、哪些应复用现有平台。
真正完成的上位机不是“功能都能点”,而是正常、异常和升级路径都有可验证结果。协议映射让数据可解释,状态语义防止旧值冒充实时值,命令状态机避免把发送当成功,可观测性提供现场重放,版本与回滚让变化可控。这五个边界共同把一次联调 Demo 变成可验收、可维护的工业软件交付。